ご検討中のサービスを選ぶ
無料トライアル
スモールパックから始める
マーケティング促進パッケージ

Marketing Boost

リード獲得・顧客理解・コミュニケーションを一体で設計し、
"再現できる成長"へと引き上げます

Mazrica Sales Mazrica Engage Mazrica Marketing
詳しく見る
営業力強化パッケージ

Sales Enablement

商談の質と量を同時に高め、 誰が担当しても
成果に近づける"営業の型"を組織に実装します

Mazrica Sales Mazrica Target
詳しく見る
業務自動化パッケージ

Smart Work

日々の手作業や属人業務を自動化し、
人が"考えるべき仕事"に集中できる状態をつくります

Mazrica Sales Mazrica DataHub Mazrica Sales Flow
詳しく見る

SECURITY

セキュリティへの取り組み

データ活用基盤としてのセキュリティ対策を徹底。
多くのお客様に安心してサービスをご利用いただいております。

  • ISO/IEC 27001:2022 認証取得
  • ISO/IEC 27017 認証取得
  • プライバシーマーク

当社サービスにおけるセキュリティ対策および
インシデント対応方針について

株式会社マツリカは、情報セキュリティの確保を重要な責務と位置づけ、継続的な対策と管理体制の強化に取り組んでいます。
昨今、企業を標的としたサイバー攻撃や情報漏えいなどのセキュリティインシデントが相次ぎ、クラウドサービスの安全性への関心が高まっています。
このたび、当社のセキュリティ対策や運用体制、万が一セキュリティインシデントが発生した場合の対応方針について、
お客様により分かりやすくご確認いただけるよう、お問い合わせの多い内容を以下にまとめました。

本ページの対象サービス

Mazrica Sales、Mazrica Marketing(Webフォーム等を含む)、Mazrica Target、Mazrica Engage、Mazrica DSR、Sozo AI Agent

現在の状況

当社が提供するサービスおよび当社システムにおいて、不正アクセスや情報流出の事実・兆候は確認されておりません。
AWSの監視サービスによる常時監視を行っており、今後も継続して状況を確認してまいります。
公表された脆弱性への当社サービスの対応状況は、お知らせでご案内しています。

システム・データの保護

当社サービスはAWS上で運用しており、次の対策を日頃から実施しています。

  • マネージドサービスの活用

    システム基盤にAWSのマネージドサービスを利用し、OS・ミドルウェアの更新漏れが起こりにくい構成としています。

  • 脆弱性診断

    クラウド事業者が提供する脆弱性管理サービスを導入し、最低24時間ごとに自動で診断を実行。検出時は開発環境でのテストを経て、セキュリティパッチの適用などを迅速に行います。

  • ライブラリの脆弱性対応

    アプリケーションが利用するライブラリの脆弱性チェックを自動化し、重大なものはできる限り迅速に更新しています。

  • データベースの保護

    データベースは、インターネットから直接接続できない場所に配置しています。

  • 暗号化

    通信データおよび保管データを暗号化しています。

不正アクセスの検知・監視

不正アクセスや設定の不備を、自動で検知できる仕組みを整えています。

  • 不正アクセスの検知

    AWSへの不正アクセスの兆候を自動で検知・通知する仕組みを設け、クラウド事業者が提供する脅威検知サービスによる監視を常時行っています。

  • 設定不備のチェック

    公開設定や暗号化漏れなどの設定不備は、AWSの推奨基準および業界標準(CIS)に沿って、設定変更のたびにクラウド事業者が提供するセキュリティ管理サービスが自動でチェックします。

  • ログの取得・監視

    ログを取得・監視し、不審なアクセスを検知しています。

アクセス管理・開発プロセスでの対策

本番インフラへのアクセスと、開発の過程で起こり得る情報の混入に対して、次の対策を行っています。

  • アクセス権限の管理

    本番インフラへのアクセス権限を最小限にとどめ、多要素認証を徹底しています。

  • 秘密情報の混入防止

    ソースコードにAPIキーなどの秘密情報が混入した場合は自動で検知し、公開前に止めています。

インシデント発生時の
対応とご連絡

当社起因の重大なセキュリティインシデントが発生した場合は、影響を受けるお客様に対し、72時間以内を目標にご連絡します。詳細は「セキュリティに関する補足規約」に定めています。

  • ご連絡の内容

    インシデントの内容、影響範囲、対応状況について、電子メール、電話を含む複数の手段により、適時に情報提供を行います。

  • ご連絡の対象

    特定のお客様に限らず、影響が及ぶ可能性のあるすべてのお客様が対象です。

  • お客様情報の流出時

    Mazricaに登録されたお客様の機密情報や、お客様の顧客の個人情報が外部に流出した場合も、情報セキュリティインシデントとして同様に対応します。

お客様側で実施いただける対策

クラウドサービスを安全にご利用いただくために、お客様側でも次の設定・運用をおすすめします。

  • 管理者権限

    管理者権限は、必要なユーザーにのみ付与してください。

  • 多要素認証・パスワード

    Google/Microsoftアカウントでログインしている場合は各アカウントで多要素認証を有効にし、パスワードは他のサービスと使い回さないでください。

  • 退職者・異動者のアカウント

    速やかに削除または無効化してください。

  • 定期的な点検

    利用履歴やログイン履歴を確認できる場合は定期的に点検し、不審な操作がないかを確認してください。

セキュリティ体制

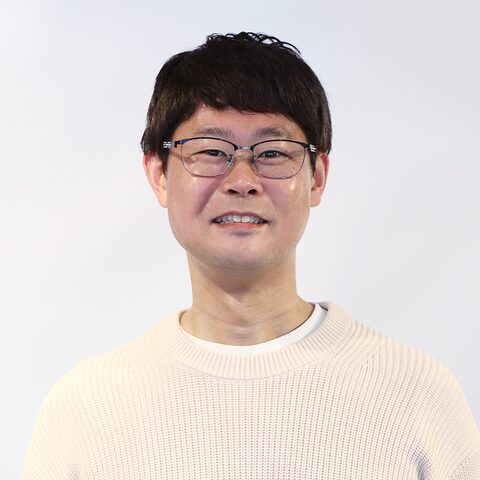
当社では、情報セキュリティの国際資格CISSPを持つCTOがセキュリティガバナンスを担っています。

CTO 羽倉 敬

CTO

羽倉 敬

保有資格:CISSP
大学卒業後、システムエンジニアとして大手通信事業者や製造業向けのエンタープライズシステム開発に従事。Web系ベンチャー企業での新規事業開発や、コンシューマーゲーム業界でのサーバーサイド開発を経て、2018年にマツリカにCTOとして入社。プロダクトと開発組織の成長を技術面から牽引している。

※CISSP(Certified Information Systems Security Professional)は、ISC2が認定する情報セキュリティ分野の国際的な資格です。セキュリティとリスクマネジメント、セキュリティアーキテクチャとエンジニアリング、ソフトウェア開発セキュリティなど8つの分野にわたる知識と、所定の実務経験が求められます。

ISO 27001(ISMS)を取得

ISO/IEC 27001:2022 認証取得登録番号:16246

情報セキュリティマネジメントについての国際標準規格「ISO27001(ISMS)」の認証を2018年に取得し更新を続けております。情報の機密性・完全性・可用性の維持、改善に日々取り組んでいます。また、お客様の機密情報、個人情報を保有する企業として、情報セキュリティ基本方針を定めています。

ISO 27017を取得

ISO/IEC 27017:2015 認証取得登録番号:C/16246

クラウドサービスに関する情報セキュリティ管理の国際規格である「ISO/IEC 27017:2015」に基づいたISMSクラウドセキュリティ認証を取得いたしました。 安心・安全なクラウドサービスをお客様に提供するため、情報セキュリティの管理体制強化に取り組み続けています。

一般財団法人日本情報経済社会推進協会(JIPDEC)より2024年12月13日付で、プライバシーマーク(Pマーク)を認定取得しました。

プライバシーマーク制度は、日本産業規格「JIS Q 15001個人情報保護マネジメントシステム-要求事項」に適合して、個人情報について適切な保護措置を講ずる体制を整備している事業者等を評価して、その旨を示すプライバシーマークを付与し、事業活動に関してプライバシーマークの使用を認める制度です。今後も個人情報保護のための更なる安全対策と、情報管理の強化に努めてまいります。

■認定内容登録組織:株式会社マツリカ登録番号:第21005049(01)号有効期間:2024年12月13日から2026年12月12日まで

FISC安全対策基準への
対応状況の公表について

公益財団法人金融情報システムセンター<https://www.fisc.or.jp/>が策定している「金融機関等コンピュータシステムの安全対策基準・解説書」について、当社が提供しているクラウドサービス(Mazrica Sales、Mazrica Marketing、Mazrica BI、Mazrica AI)の対応状況(以下、FISC対応状況シート)を提供することといたしました。昨今、金融機関におけるクラウドサービスの利用が進む中で、多くの金融機関から安全対策基準への対応状況に関するお問い合わせをいただいております。そのため、当社の適合状況をお客様にてご確認いただけるようにFISC対応状況シートを公開いたします。

FISC対応状況閲覧

サービス稼働率99.9%

年間を通じて99.9%以上のサービス稼働率実績を維持しております。

24時間365日 サービス監視

24時間365日体制でサービスの稼働を監視し、異常発生時の検知と速やかな対応が可能な仕組みと体制を整備しております。

データのセキュリティ

データ・通信の暗号化

悪意のある第三者によるデータの改ざんやなりすまし、
通信内容の漏洩を防いでいます。

  • 通信経路のSSL/TLSによる
    常時暗号化
  • ユーザのパスワードやMazricaに保存した
    データの暗号化

業務端末の保護

当社が貸与する業務用PCにEDR(Endpoint Detection and Response)を導入し、マルウェアや不審な挙動を検知・対応できる体制を整えています。

システムログ・記録

システム変更を行ったログとアクセスログの無期限保存

セキュリティリスクの高い変更が行われた場合に管理者へ通知

不正アクセスへの対策

外部からの不正アクセスに対し、AWSのセキュリティ機能を活用したアクセス制御・監視を行っています。

IDとアクセス管理

SSO/多要素認証(IdP連携による対応)

Microsoft / Googleとの認証連携により、各サービスで提供される多要素認証と組み合わせた安全なログインを実現しています。

IPアドレス制限

Web版は接続許可IPアドレス設定で可能です。アクセスできるIPアドレスを限定し、想定外のアクセスをシャットアウトできます。

管理的アクセス

ユーザごとに役割に応じた適切な権限の割り当てが可能です。

・参照できるデータの制限

・利用できる機能の制限

運用のセキュリティ

ユーザの操作ログ

サービス内の監査ログ機能により取得・閲覧可能です。

冗長化

クラウドサービスの提供に関連する設備(利用者への通信経路、サービスプロセスの稼働環境、ユーザデータの保管場所含め)が全て国内複数の拠点に冗長化されております。

バックアップ

データベースは定期的にバックアップを行っており、万が一の場合でもバックアップから復旧が可能です。